
把机房交给 AI 管(二):VMware-Monitor,只读的安全感
2026/9/4大约 3 分钟
前言:AI 能看,不能动
让 AI 碰生产环境,你怕什么。
怕它手滑删了虚拟机。
怕它改了配置没法回滚。
VMware-Monitor 的答案很直接:代码里就没有破坏性操作。
一、项目身份
VMware-Monitor 是 vmware-skills 家族里的只读监控包。
vCenter/ESXi 的清单、健康、告警、事件、指标。
一句话说清楚:
代码级强制的只读安全——不是靠提示词约束 AI,是代码库里根本不存在破坏性操作的代码。
12 stars,Python,MIT。 " 它是家族里的"安全底座":AIops 的只读调查报告,底层就委托给它。
二、主执行链路
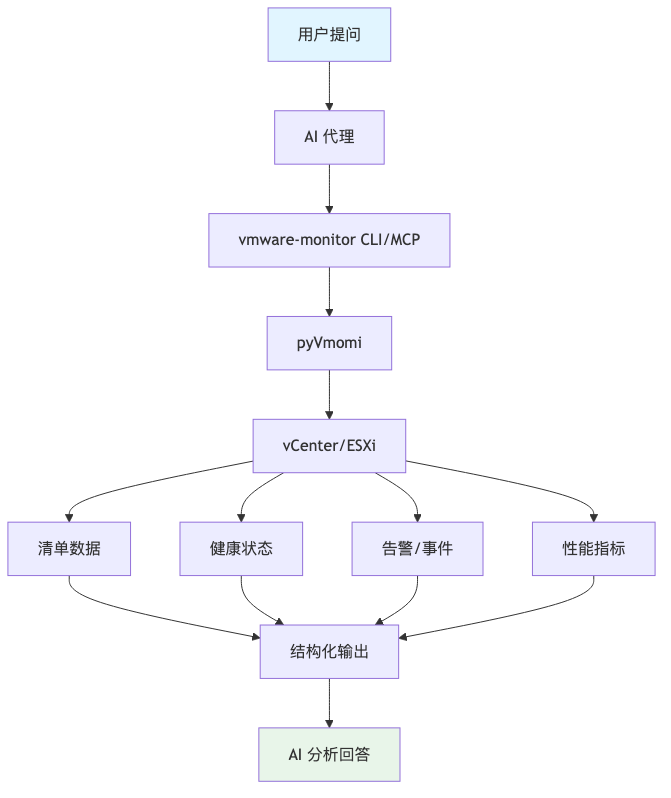
链路:
- 用户问:"现在有什么需要注意的?"
- AI 代理调用 vmware-monitor
- pyVmomi 拉 vCenter/ESXi 数据
- 清单、健康、告警、指标,全量只读
- 结构化输出给 AI
- AI 综合分析,回答用户
全程没有一条写 API。
三、核心模块
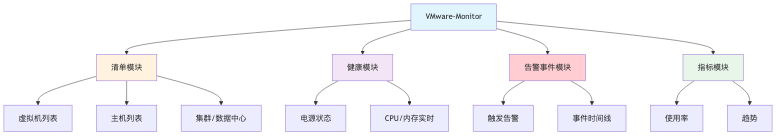
四个模块:
清单:虚拟机、主机、集群、数据中心,全量盘点。
健康:电源状态、实时 CPU/内存。
告警事件:触发中的告警、事件时间线。
指标:使用率、趋势。
四、跨端边界
接入:
- CLI:uv tool install vmware-monitor
- MCP:标准 MCP 服务器,30+ 代理可接
- 作为库:AIops 直接 import 复用
vSphere 覆盖:6.5 到 9.1,和家族其他包一致。
多 vCenter:支持多目标扫描,够不着的目标准确降级,不炸整体。
五、数据与状态流
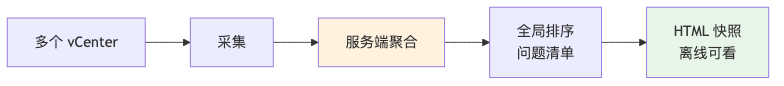
关键设计:
- 服务端聚合关联,不给 AI 一堆原始清单,给的是排好序的高信号结果
- --html 参数生成离线 HTML 快照,零外部依赖,零 JavaScript,详情折叠
- 只读意味着没有状态写入,每次都是现查
六、配置边界
- vCenter/ESXi 连接信息,.env 管理
- 只读账号即可,不需要管理员权限
- 无 TTL、无定时清理之类的写状态配置
配置面越小,出错面越小。这是这个包的设计哲学。
七、扩展点
- 作为库复用:家族其他包的只读部分都委托给它,一套代码一处维护
- MCP 标准接口:新代理接进来零成本
- HTML 快照格式:details 折叠,可以自己改样式
八、风险点
1. 只读不等于无风险
清单本身是敏感信息。虚拟机名、IP、拓扑,泄露了就是攻击地图。控制谁能看。
2. 性能压力
全量清单拉取在大环境里有开销。几百台没事,几千台要注意采集频率。
3. 凭证管理
.env 里的 vCenter 密码还是密码。上 vault,别裸放。
九、什么时候用它
- 只想让 AI 看状态,不想让它动环境
- 生产环境的第一个 AI 试点,先给只读
- 给 AIops 的写操作当前置检查:迁移前先查电源状态
记住
安全不靠提示词,靠代码里没有那行 delete。
VMware-Monitor:代码级强制的只读监控。
AI 能看,不能动。
GitHub:https://github.com/vmware-skills/VMware-Monitor 安装:uv tool install vmware-monitor License:MIT