
把机房交给 AI 管(四):NSX 网络与安全
前言:网络是运维的地雷区
改错一条防火墙规则。
业务断了,你还不知道为什么。
所以大多数 AI 运维工具根本不碰网络。
vmware-skills 家族偏偏做了两个网络包:NSX 和 NSX-Security。
一、项目身份
VMware-NSX:网络管理。分段、网关、NAT、路由、IPAM,32 个 MCP 工具。
VMware-NSX-Security:安全。分布式防火墙(DFW)、安全组、标签、Traceflow、IDPS。
两个都是 Python,MIT,给 AI 代理用的 MCP 工具集。
一句话说清楚:
让 AI 代理管理 NSX 软件定义网络的全栈——从建网段到配微分段防火墙,再到流量追踪。
二、主执行链路
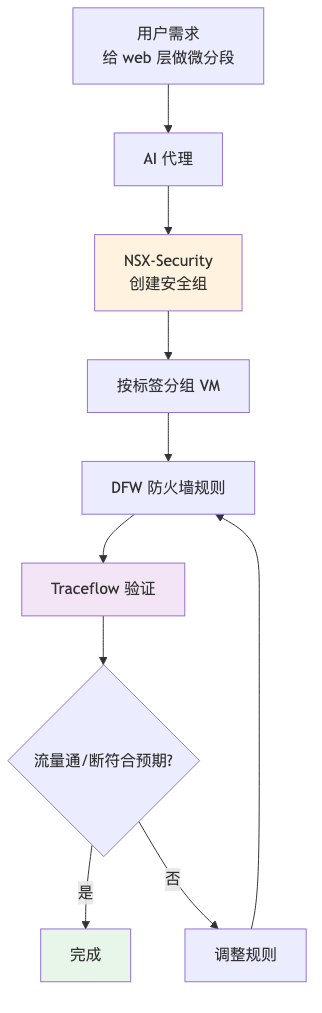
微分段的标准流程:
- 创建安全组,按标签圈定 VM
- 写 DFW 规则:web 层只允许从 LB 进,只允许连 app 层 8080
- 用 Traceflow 验证:注入一条模拟流量,看它走到哪、被哪条规则拦了
- 不符合预期就调规则,再验 " Traceflow 是关键。改网络最大的痛点是"不知道改完会怎样",Traceflow 让 AI 能自己验证。
三、核心模块
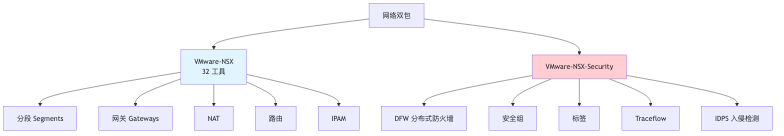
NSX(连通性):
- 分段:建逻辑网段
- 网关:南北向流量
- NAT:地址转换
- 路由 + IPAM:三层连通和地址管理
NSX-Security(防护):
- DFW:分布式防火墙,每个 VM 的 vNIC 级别过滤
- 安全组 + 标签:动态圈定策略对象
- Traceflow:流量路径验证
- IDPS:入侵检测和防御
四、跨端边界
接入:MCP 标准接口,30+ AI 代理可接。
版本:需要 vSphere 8.x+ 配套的 NSX 环境。
分工边界:
- NSX 包管"通":网段、路由、NAT
- NSX-Security 管"防":防火墙、检测
- 计算侧的问题(VM 迁移)回 AIops 管,网络侧别越界
五、数据与状态流

NSX 的架构红利:
规则在控制面写一次,自动下发到所有主机的数据面。AI 改一条规则,全网生效,不用一台台登。
配合家族的 Policy 治理层,每次规则变更都有审计记录。
六、配置边界
- NSX Manager 连接与凭证
- 安全组用标签动态成员,VM 打了标签自动进组
- DFW 规则有优先级,AI 写规则时要处理顺序
- IDPS 有 profile 和签名配置
七、扩展点
- 安全组 + 标签联动:CI/CD 打标签,安全策略自动跟随
- Traceflow 集成:可以包进自动化验证流水线
- 32 个工具自由组合:AI 可以编排"建段 + 配网关 + 挂 NAT + 验证"的完整流程
八、风险点
1. 防火墙规则顺序
DFW 规则自上而下匹配。AI 插错位置,该拦的不拦,该放的堵死。改完必须 Traceflow 验证。
2. 写权限过大
NSX 网络账号动的就是全网。建议给 AI 的账号限定在指定分段和安全组,别给整个 fabric 的管理权限。
3. IDPS 误报
入侵检测调紧了全是告警,调松了形同虚设。AI 可以帮忙分析告警,但阈值策略要人定。
4. 变更不可见性
软件定义网络改起来太快,反而容易失控。所有变更必须走审计(家族的 vmware-policy 就是干这个的)。
记住
网络是地雷区,但 Traceflow 让 AI 能自己排雷。
NSX 管连通,NSX-Security 管防护。
改规则不稀奇,改完能自动验证才稀奇。
GitHub:
- https://github.com/vmware-skills/VMware-NSX
- https://github.com/vmware-skills/VMware-NSX-Security License:MIT